ঢাকা    বৃহস্পতিবার, ২২ অক্টোবর ২০২৬, ৭ কার্তিক ১৪৩৩ ১০ জমাদিউল আউয়াল ১৪৪৮ হিজরি
বাংলাদেশ সময়
বাংলা ভিউজ

পিএইচপির দুই নিরাপত্তা ত্রুটির ঝুঁকিতে বাংলাদেশের ওয়েবসাইট

পিএইচপির দুই নিরাপত্তা ত্রুটির ঝুঁকিতে বাংলাদেশের ওয়েবসাইট
ছবি: সংগৃহীত
ফলো করুন

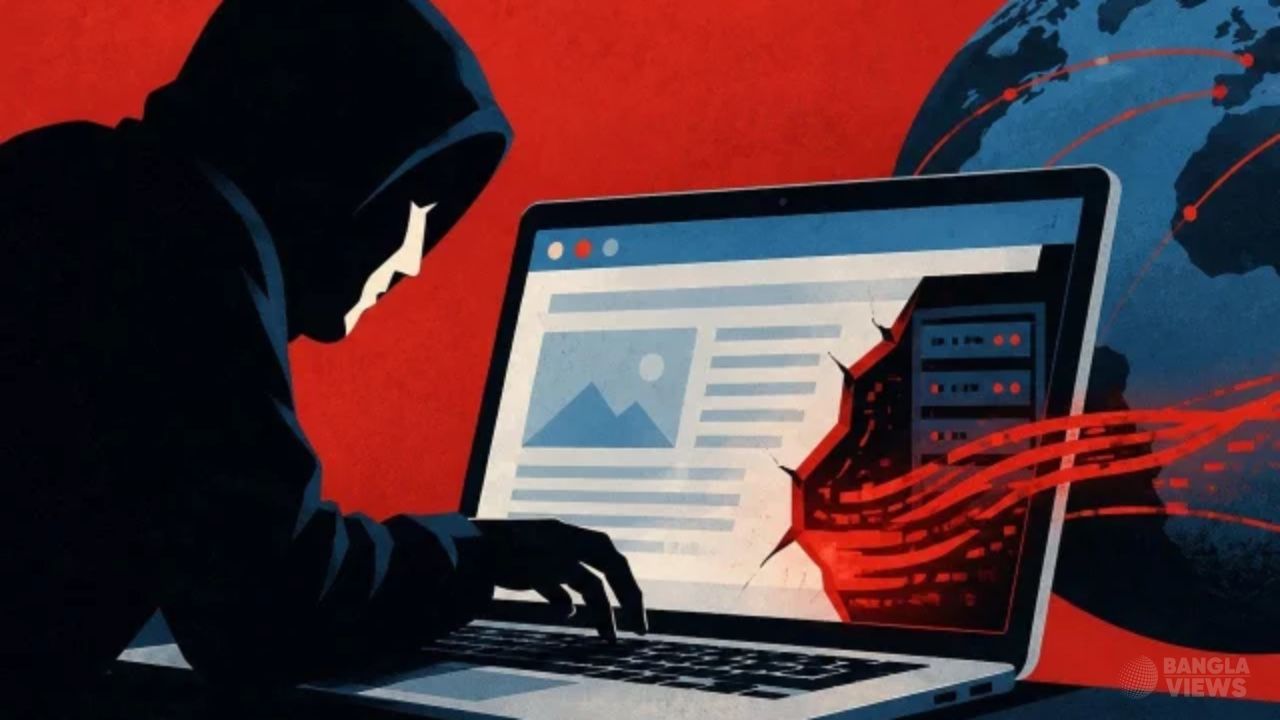
পিএইচপিতে শনাক্ত হওয়া দুটি গুরুতর নিরাপত্তা ত্রুটি বাংলাদেশের সরকারি ও বেসরকারি ওয়েবসাইটের জন্য উদ্বেগ তৈরি করেছে। ‘PHP2Shell’ নামে পরিচিত এই দুর্বলতাগুলো কাজে লাগিয়ে সাইবার হামলাকারীরা ব্যবহারকারীর পরিচয় যাচাই ছাড়াই দূর থেকে সার্ভারে ক্ষতিকর কোড চালাতে পারে। এতে গুরুত্বপূর্ণ তথ্য চুরি, সার্ভারের নিয়ন্ত্রণ দখল এবং অনলাইন সেবা ব্যাহত হওয়ার আশঙ্কা রয়েছে।

এ পরিস্থিতিতে সরকারি ও বেসরকারি প্রতিষ্ঠানগুলোকে নিজেদের সার্ভারে পিএইচপির ব্যবহার শনাক্ত করে নিরাপত্তা যাচাইয়ের নির্দেশনা দিয়েছে বাংলাদেশ সরকারের সাইবার নিরাপত্তা সংস্থা বিজিডি ই-গভ সার্ট। বৃহস্পতিবার প্রকাশিত জরুরি সতর্কবার্তায় সংস্থাটি ঝুঁকিপূর্ণ সংস্করণ চিহ্নিত করার পাশাপাশি পিএইচপির মূল রানটাইম হালনাগাদের ওপর গুরুত্ব দিয়েছে।

বিজ্ঞপ্তিতে ‘সিভিই-২০২৬-১০৯৬১৮’ ও ‘সিভিই-২০২৬-১০৯৬১৯’ নম্বরের দুটি নিরাপত্তা ত্রুটির কথা উল্লেখ করা হয়েছে। পিএইচপি-এফপিএম, মড-পিএইচপি ব্যবহারকারী অ্যাপাচি, পিএইচপি-সিজিআই, ফ্রাঙ্কেনপিএইচপি এবং লাইটস্পিডভিত্তিক সার্ভারগুলো বিশেষভাবে ঝুঁকির মুখে থাকতে পারে। একই সঙ্গে কনটেইনার, শেয়ারড হোস্টিং এবং পিএইচপি দিয়ে তৈরি বাণিজ্যিক ওয়েবসাইটের নিরাপত্তা পরীক্ষা করার পরামর্শ দেওয়া হয়েছে।

বাংলাদেশের সরকারি ওয়েবসাইটগুলোর ক্ষেত্রে ঝুঁকির মাত্রা নিয়ে প্রশ্ন উঠলেও অ্যাসপায়ার টু ইনোভেট (এটুআই) প্রকল্পের দায়িত্বশীল কর্মকর্তারা জানিয়েছেন, তাদের পরিচালিত ন্যাশনাল পোর্টাল ব্যবস্থার সরকারি সাইটগুলো পিএইচপি দিয়ে তৈরি নয়। তাই সেগুলো সরাসরি এই ত্রুটির ঝুঁকিতে নেই বলে তাঁদের বক্তব্য।

তবে ন্যাশনাল পোর্টালের বাইরে বিভিন্ন সরকারি দপ্তর, বিশ্ববিদ্যালয় ও স্বায়ত্তশাসিত প্রতিষ্ঠানের নিজস্ব ওয়েবসাইটে পিএইচপি ব্যবহৃত হলে সেগুলো ঝুঁকির মুখে পড়তে পারে। বেসরকারি প্রতিষ্ঠান, ব্যাংক ও ই-কমার্স প্ল্যাটফর্মে এই প্রযুক্তির ব্যাপক ব্যবহারও উদ্বেগ বাড়িয়েছে।

ড্যাফোডিল ইন্টারন্যাশনাল ইউনিভার্সিটির সাইবার সিকিউরিটি অ্যান্ড ডিজিটাল ফরেনসিক বিভাগের সহযোগী অধ্যাপক ও প্রযুক্তি বিশেষজ্ঞ তানভীর হাসান জোহা মনে করেন, বাংলাদেশের সরকারি ওয়েবসাইটগুলোর মধ্যে আনুমানিক ৬০ থেকে ৮৫ শতাংশে পিএইচপি ব্যবহৃত হতে পারে। তাঁর মতে, ইন্টারনেটের সঙ্গে সরাসরি যুক্ত সার্ভারগুলো দ্রুত শনাক্ত করে সেগুলোতে পিএইচপির নিরাপদ সংস্করণ চালু করা জরুরি।

তাৎক্ষণিকভাবে সফটওয়্যার হালনাগাদ করা সম্ভব না হলে সংশ্লিষ্ট সার্ভারে ফায়ারওয়ালের মাধ্যমে প্রবেশাধিকার সীমিত করা অথবা সাময়িকভাবে ইন্টারনেট সংযোগ বিচ্ছিন্ন রাখার পরামর্শ দিয়েছেন তানভীর হাসান জোহা। পাশাপাশি সাম্প্রতিক কয়েক দিনের সার্ভার লগ পরীক্ষা করে কোনো অস্বাভাবিক প্রবেশ বা অনুপ্রবেশ ঘটেছে কি না, তা খতিয়ে দেখার প্রয়োজনীয়তার কথাও বলেছেন তিনি।

বিজিডি ই-গভ সার্ট জানিয়েছে, শুধু ওয়েবসাইটের ফ্রেমওয়ার্ক বা অ্যাপ্লিকেশন হালনাগাদ করলেই সমস্যার সমাধান হবে না। সার্ভারে ব্যবহৃত পিএইচপির মূল রানটাইম এনভায়রনমেন্টও আপডেট করতে হবে। সফটওয়্যার হালনাগাদের পরও আগের কোনো অনুপ্রবেশ বা ক্ষতিকর পরিবর্তনের চিহ্ন থেকে যেতে পারে। এ কারণে ডিজিটাল অবকাঠামোর ফরেনসিক পরীক্ষা করাও গুরুত্বপূর্ণ।

যুক্তরাজ্যের ন্যাশনাল হেলথ সার্ভিসের (এনএইচএস) ডিজিটাল নিরাপত্তা বিভাগও ত্রুটিগুলো নিয়ে উদ্বেগ জানিয়েছে বলে প্রতিবেদনে উল্লেখ করা হয়েছে। তাদের মূল্যায়ন অনুযায়ী, এই দুর্বলতা কাজে লাগিয়ে পরিচয় যাচাই ছাড়াই ক্ষতিকর কমান্ড চালানো কিংবা ডেটাবেসের সংবেদনশীল ফাইল হাতিয়ে নেওয়া সম্ভব। ভবিষ্যতে এ সুযোগ ব্যবহার করে বড় ধরনের সাইবার হামলার আশঙ্কাও রয়েছে।

তবে বাংলাদেশে ঠিক কতটি ওয়েবসাইট বর্তমানে এই ত্রুটির কারণে ঝুঁকিতে রয়েছে, সে বিষয়ে প্রতিবেদনে নির্দিষ্ট কোনো সংখ্যা দেওয়া হয়নি। তাই সংশ্লিষ্ট প্রতিষ্ঠানগুলোর নিজস্ব প্রযুক্তিগত যাচাইয়ের মাধ্যমে প্রকৃত ঝুঁকি নির্ধারণ করা প্রয়োজন।

মন্তব্যসমূহ

মন্তব্য লোড হচ্ছে…

আপনার মন্তব্য লিখুন

মন্তব্য অনুমোদনের পরে প্রকাশিত হবে।
ব্যক্তিগত তথ্য বা আপত্তিকর লেখা দেবেন না।

আপনার মন্তব্য জমা হয়েছে

মন্তব্যটি বর্তমানে অনুমোদনের অপেক্ষায় রয়েছে। পর্যালোচনা ও অনুমোদনের পর এটি প্রকাশিত হবে।

বাংলা ভিউজ

বৃহস্পতিবার, ২২ অক্টোবর ২০২৬


পিএইচপির দুই নিরাপত্তা ত্রুটির ঝুঁকিতে বাংলাদেশের ওয়েবসাইট

প্রকাশের তারিখ : ২২ অক্টোবর ২০২৬

featured Image

পিএইচপিতে শনাক্ত হওয়া দুটি গুরুতর নিরাপত্তা ত্রুটি বাংলাদেশের সরকারি ও বেসরকারি ওয়েবসাইটের জন্য উদ্বেগ তৈরি করেছে। ‘PHP2Shell’ নামে পরিচিত এই দুর্বলতাগুলো কাজে লাগিয়ে সাইবার হামলাকারীরা ব্যবহারকারীর পরিচয় যাচাই ছাড়াই দূর থেকে সার্ভারে ক্ষতিকর কোড চালাতে পারে। এতে গুরুত্বপূর্ণ তথ্য চুরি, সার্ভারের নিয়ন্ত্রণ দখল এবং অনলাইন সেবা ব্যাহত হওয়ার আশঙ্কা রয়েছে।

এ পরিস্থিতিতে সরকারি ও বেসরকারি প্রতিষ্ঠানগুলোকে নিজেদের সার্ভারে পিএইচপির ব্যবহার শনাক্ত করে নিরাপত্তা যাচাইয়ের নির্দেশনা দিয়েছে বাংলাদেশ সরকারের সাইবার নিরাপত্তা সংস্থা বিজিডি ই-গভ সার্ট। বৃহস্পতিবার প্রকাশিত জরুরি সতর্কবার্তায় সংস্থাটি ঝুঁকিপূর্ণ সংস্করণ চিহ্নিত করার পাশাপাশি পিএইচপির মূল রানটাইম হালনাগাদের ওপর গুরুত্ব দিয়েছে।

বিজ্ঞপ্তিতে ‘সিভিই-২০২৬-১০৯৬১৮’ ও ‘সিভিই-২০২৬-১০৯৬১৯’ নম্বরের দুটি নিরাপত্তা ত্রুটির কথা উল্লেখ করা হয়েছে। পিএইচপি-এফপিএম, মড-পিএইচপি ব্যবহারকারী অ্যাপাচি, পিএইচপি-সিজিআই, ফ্রাঙ্কেনপিএইচপি এবং লাইটস্পিডভিত্তিক সার্ভারগুলো বিশেষভাবে ঝুঁকির মুখে থাকতে পারে। একই সঙ্গে কনটেইনার, শেয়ারড হোস্টিং এবং পিএইচপি দিয়ে তৈরি বাণিজ্যিক ওয়েবসাইটের নিরাপত্তা পরীক্ষা করার পরামর্শ দেওয়া হয়েছে।

বাংলাদেশের সরকারি ওয়েবসাইটগুলোর ক্ষেত্রে ঝুঁকির মাত্রা নিয়ে প্রশ্ন উঠলেও অ্যাসপায়ার টু ইনোভেট (এটুআই) প্রকল্পের দায়িত্বশীল কর্মকর্তারা জানিয়েছেন, তাদের পরিচালিত ন্যাশনাল পোর্টাল ব্যবস্থার সরকারি সাইটগুলো পিএইচপি দিয়ে তৈরি নয়। তাই সেগুলো সরাসরি এই ত্রুটির ঝুঁকিতে নেই বলে তাঁদের বক্তব্য।

তবে ন্যাশনাল পোর্টালের বাইরে বিভিন্ন সরকারি দপ্তর, বিশ্ববিদ্যালয় ও স্বায়ত্তশাসিত প্রতিষ্ঠানের নিজস্ব ওয়েবসাইটে পিএইচপি ব্যবহৃত হলে সেগুলো ঝুঁকির মুখে পড়তে পারে। বেসরকারি প্রতিষ্ঠান, ব্যাংক ও ই-কমার্স প্ল্যাটফর্মে এই প্রযুক্তির ব্যাপক ব্যবহারও উদ্বেগ বাড়িয়েছে।

ড্যাফোডিল ইন্টারন্যাশনাল ইউনিভার্সিটির সাইবার সিকিউরিটি অ্যান্ড ডিজিটাল ফরেনসিক বিভাগের সহযোগী অধ্যাপক ও প্রযুক্তি বিশেষজ্ঞ তানভীর হাসান জোহা মনে করেন, বাংলাদেশের সরকারি ওয়েবসাইটগুলোর মধ্যে আনুমানিক ৬০ থেকে ৮৫ শতাংশে পিএইচপি ব্যবহৃত হতে পারে। তাঁর মতে, ইন্টারনেটের সঙ্গে সরাসরি যুক্ত সার্ভারগুলো দ্রুত শনাক্ত করে সেগুলোতে পিএইচপির নিরাপদ সংস্করণ চালু করা জরুরি।

তাৎক্ষণিকভাবে সফটওয়্যার হালনাগাদ করা সম্ভব না হলে সংশ্লিষ্ট সার্ভারে ফায়ারওয়ালের মাধ্যমে প্রবেশাধিকার সীমিত করা অথবা সাময়িকভাবে ইন্টারনেট সংযোগ বিচ্ছিন্ন রাখার পরামর্শ দিয়েছেন তানভীর হাসান জোহা। পাশাপাশি সাম্প্রতিক কয়েক দিনের সার্ভার লগ পরীক্ষা করে কোনো অস্বাভাবিক প্রবেশ বা অনুপ্রবেশ ঘটেছে কি না, তা খতিয়ে দেখার প্রয়োজনীয়তার কথাও বলেছেন তিনি।

বিজিডি ই-গভ সার্ট জানিয়েছে, শুধু ওয়েবসাইটের ফ্রেমওয়ার্ক বা অ্যাপ্লিকেশন হালনাগাদ করলেই সমস্যার সমাধান হবে না। সার্ভারে ব্যবহৃত পিএইচপির মূল রানটাইম এনভায়রনমেন্টও আপডেট করতে হবে। সফটওয়্যার হালনাগাদের পরও আগের কোনো অনুপ্রবেশ বা ক্ষতিকর পরিবর্তনের চিহ্ন থেকে যেতে পারে। এ কারণে ডিজিটাল অবকাঠামোর ফরেনসিক পরীক্ষা করাও গুরুত্বপূর্ণ।

যুক্তরাজ্যের ন্যাশনাল হেলথ সার্ভিসের (এনএইচএস) ডিজিটাল নিরাপত্তা বিভাগও ত্রুটিগুলো নিয়ে উদ্বেগ জানিয়েছে বলে প্রতিবেদনে উল্লেখ করা হয়েছে। তাদের মূল্যায়ন অনুযায়ী, এই দুর্বলতা কাজে লাগিয়ে পরিচয় যাচাই ছাড়াই ক্ষতিকর কমান্ড চালানো কিংবা ডেটাবেসের সংবেদনশীল ফাইল হাতিয়ে নেওয়া সম্ভব। ভবিষ্যতে এ সুযোগ ব্যবহার করে বড় ধরনের সাইবার হামলার আশঙ্কাও রয়েছে।

তবে বাংলাদেশে ঠিক কতটি ওয়েবসাইট বর্তমানে এই ত্রুটির কারণে ঝুঁকিতে রয়েছে, সে বিষয়ে প্রতিবেদনে নির্দিষ্ট কোনো সংখ্যা দেওয়া হয়নি। তাই সংশ্লিষ্ট প্রতিষ্ঠানগুলোর নিজস্ব প্রযুক্তিগত যাচাইয়ের মাধ্যমে প্রকৃত ঝুঁকি নির্ধারণ করা প্রয়োজন।


বাংলা ভিউজ

প্রকাশক: মোহাম্মদ জুনাইদ
সম্পাদক: মোঃ জাকির হোসেন
ঠিকানা: ট-৩৯/১, হাসনা মঞ্জিল, গুলশান, ঢাকা - ১২১২
কপিরাইট © ২০২৬ সর্বস্বত্ব সংরক্ষিত বাংলা ভিউজ